
评论 '安保卫士'防线也被攻破的金融保安院,应从零开始重新设计防御体系
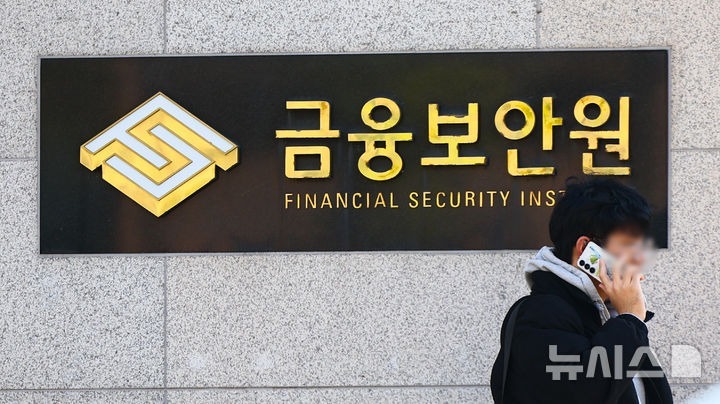
主管大韩民国金融业信息保护的金融保安院内网遭到黑客攻击。本应对金融公司的安保实态进行评估指导的控制塔,反而连自身围墙都守不住,被攻击者得手偷袭。
金融保安院甚至取消了原定12日召开的"金融信息保护会议(FISCON) 2026"活动,造成了混乱局面。鉴于金融安全的最后堡垒也被撼动,此次信息泄露事件对整个金融市场造成的冲击和信任下跌确实相当严重。
金融监督院冒充账户突破常时评估系统,信任基础动摇
发生泄露的"信息保护常时评估支持系统"是金融公司为证明自身安保管理体系而提交详细表格和用户信息的渠道。黑客通过冒充金融监督院的虚假账户,无故查阅和窃取了850余件行政表格和个人信息。
据称客户系统构成图等敏感信息未被泄露,但仅凭无法过滤冒充上级监管机构的虚假账户、放任资料反出这一事实,市场对金融保安基础设施的疑虑就已无法挽回。
权限管理松懈和侦测不周,预料中的失职
此次事态最令人痛心的地方在于,不仅外部入侵防御等技术防线失效,甚至验证用户身份和访问权限的基本认证体系也瘫痪了。应该先整顿自身内部账户发放和异常流量侦测机制,再去指正他人的安保漏洞。
在冒充账户大量下载资料期间,实时侦测和阻断机制没有启动,这充分说明既有防御网络实际上已形同虚设。如果专司安保的机构都如此漏洞百出,那么今后哪家金融公司还敢放心地提交核心安保资料呢?
应废除'城堡模式'全面转向零信任体系
政府和金融当局不应将此次灾难视为一次性事故,采取事后补救式的修修补补。应该摒弃只在外部层层设防、对内部访问无条件信任的典型"城堡模式",转向即使登录账户也要持续怀疑和验证的"零信任(Zero Trust)"防御体系范式。
通过警察调查明确揭示虚假账户生成和权限滥用的途径,同时对整个金融业的访问控制和数据外泄侦测系统进行根本性重新设计。要保护事关国民资产的金融安全,必须紧迫进行保安卫士的人力和技术革新。

正在加载评论…